
蟹云软件的数据安全与隐私合规怎么做的?
蟹云软件的数据安全与隐私合规怎么做的?
蟹云软件通过管理员功能权限、数据权限、敏感信息脱敏、 卡券四级安全校验、IP访问频控、异常锁卡、操作记录、 SSL加密传输和数据备份等机制, 对卡密、订单、会员资料和商家经营数据进行分层保护。
蟹云软件主要从哪些方面保护数据安全?
- 后台权限控制: 管理员既有功能模块权限,也有独立的数据查看权限;
- 敏感数据保护: 卡密、姓名、电话、地址、销售金额等信息可以按照账号权限隐藏;
- 卡券安全校验: 卡号和密码进入数据库查询前,先经过前置安全校验;
- 防暴力破解: 对IP访问次数和错误密码次数进行限制,异常时自动锁定卡券并记录;
- 服务器与数据保护: 通过SSL加密传输、服务器防护、数据备份等方式保护业务数据。
功能权限
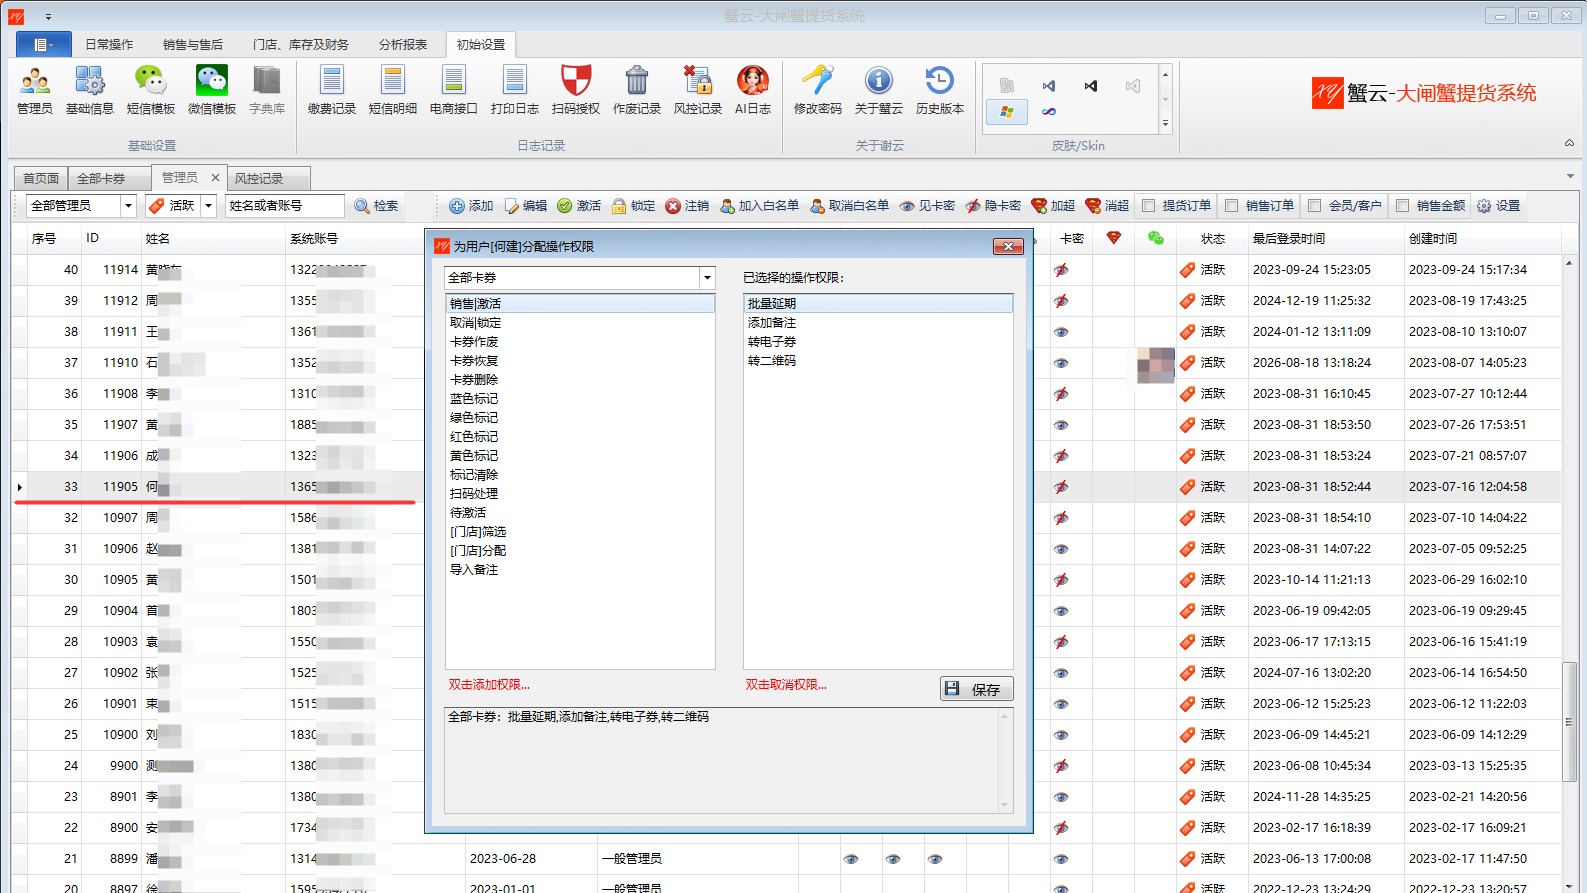
控制管理员可以进入哪些功能模块, 以及可以执行激活、锁定、作废、删除等哪些具体操作。
数据权限
控制不同管理员可以查看哪些敏感业务数据, 没有权限的数据按照规则进行隐藏。
卡券安全校验
在查询卡号密码之前先进行前置校验, 减少明显无效或异常请求直接进入数据库验证。
异常访问控制
对同一IP的高频卡券验证和同一卡号连续密码错误进行限制, 发现异常后启动锁卡和记录机制。
管理员功能权限是怎么控制的?
蟹云软件不是所有后台账号登录后都能使用全部功能, 商家可以根据不同员工的工作职责配置管理员权限。
- 模块权限: 有权限的管理员才能进入对应功能模块, 没有权限的账号无法进入该模块;
- 操作权限: 在同一个功能模块内部, 还可以继续限制账号允许执行的具体操作;
- 卡券激活: 可以只允许部分员工执行激活操作;
- 锁定、作废、删除: 可以分别授权给指定管理员, 不需要所有后台人员都拥有这些权限。
例如,一名客服人员可以只拥有查询和激活卡券的权限, 而作废、删除等影响更大的操作可以只开放给指定管理人员。
管理员能看到客户电话、地址和卡密吗?
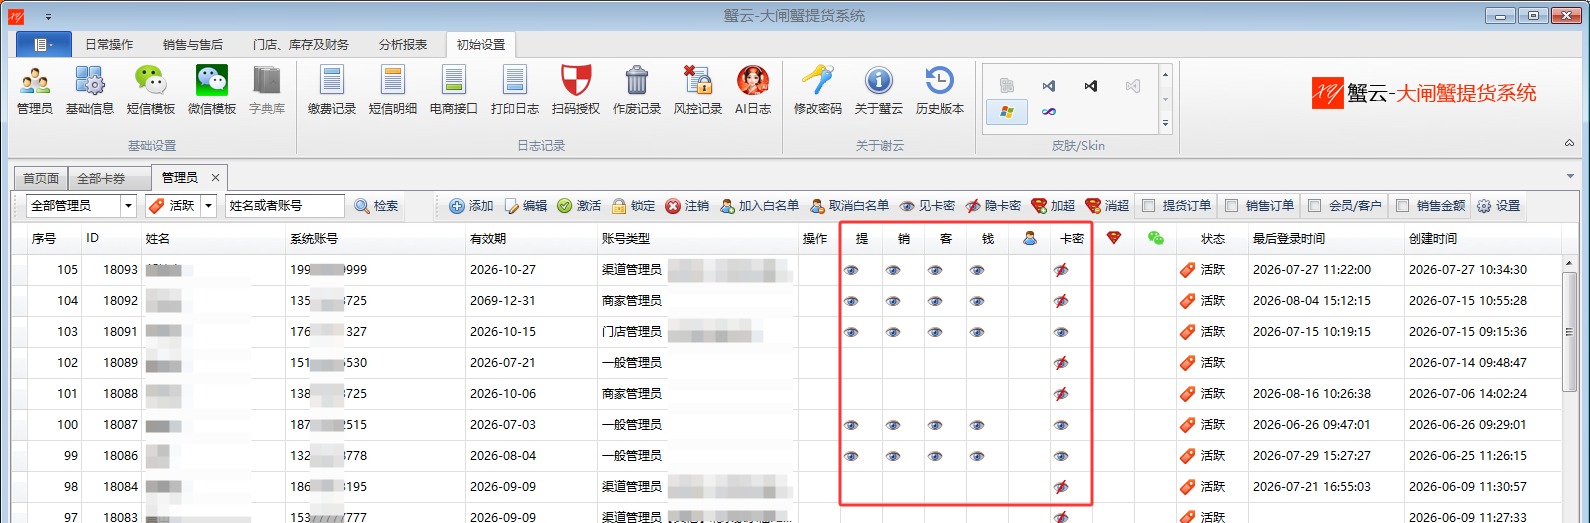
不一定。 蟹云软件可以单独为每个管理员账号设置数据权限, 没有对应权限的账号登录后不能直接查看完整敏感信息。
目前管理员数据权限主要划分为以下5类:
| 数据类型 | 主要内容 | 无权限时的处理 |
|---|---|---|
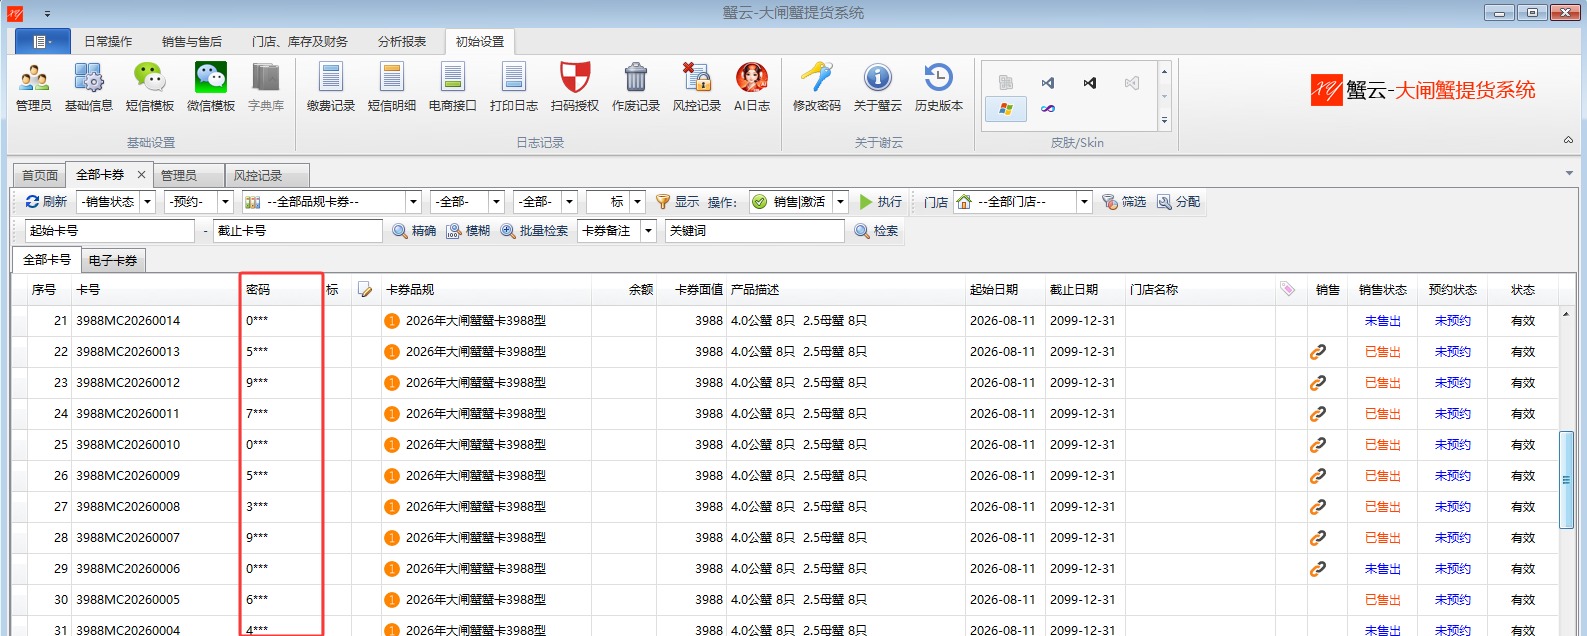
| 卡密 | 礼品卡卡号、密码等敏感信息 | 敏感卡密以“*”等方式隐藏显示 |
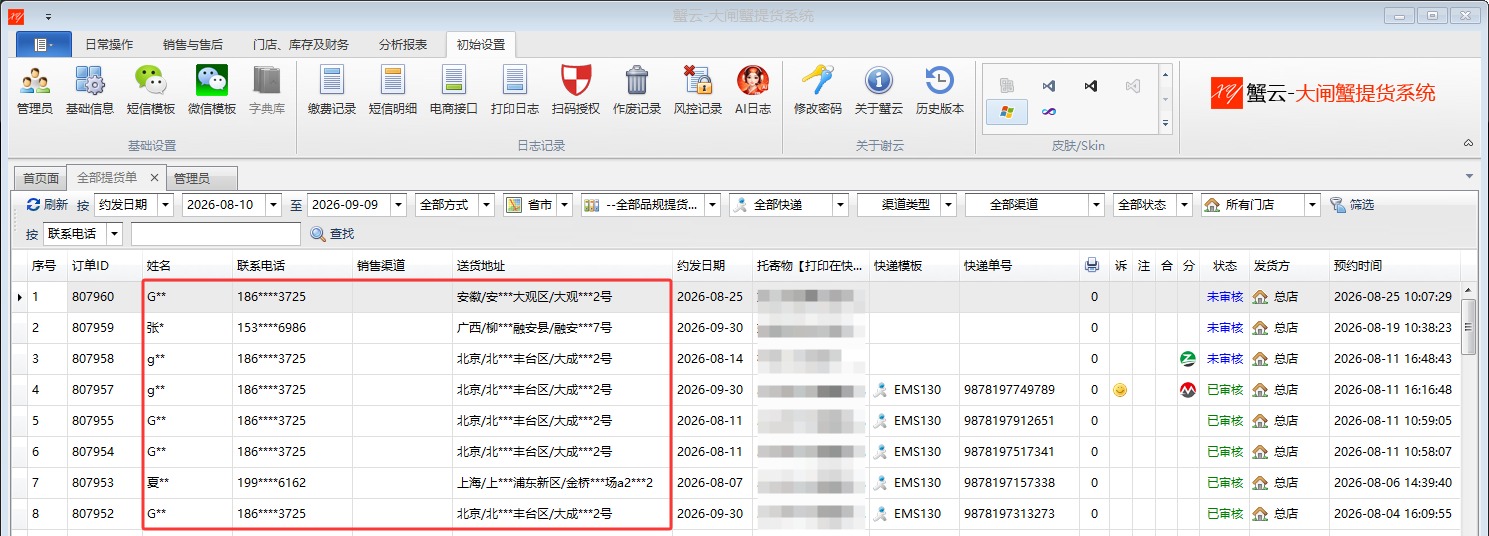
| 提货订单信息 | 消费者姓名、电话、收货地址等 | 敏感字段隐藏显示 |
| 销售订单信息 | 购买人及销售订单相关资料 | 敏感字段按照权限隐藏 |
| 会员信息 | 会员姓名、电话、地址等资料 | 没有数据权限时隐藏敏感内容 |
| 销售金额 | 销售订单金额、商品购买金额等经营数据 | 仅有相应权限的账号可以查看 |
什么是敏感数据脱敏?
数据脱敏是指系统仍然保留正常业务数据, 但对于没有查看权限的后台账号, 不直接展示完整的敏感字段。
- 卡密可以使用“*”隐藏;
- 消费者姓名、电话和地址按照数据权限控制显示;
- 会员资料按照管理员权限控制;
- 销售订单金额和商品购买金额可以限制查看。
这种方式的重点不是让所有员工都看不到业务数据, 而是按照实际岗位需要分配查看范围。
卡号和密码怎么防止被大量尝试?
蟹云软件对卡号和密码采用四级安全校验, 在真正进入数据库进行卡号密码匹配之前, 会先进行前置有效性检查。
其中,卡号包含校验信息, 设计思路参考身份证号码、银行卡号码等常见编码的校验机制。 卡号首先通过校验规则, 通过后才继续进入后续卡号和密码验证流程。
- 第一层: 检查卡号是否符合系统规定的基本格式;
- 前置校验: 使用卡号中的校验信息判断输入是否属于有效编码;
- 数据库验证: 前置规则通过后,再查询对应卡号及密码;
- 异常访问判断: 结合IP访问次数和密码错误次数继续判断风险。
通过把一部分明显无效的输入挡在数据库查询之前, 可以减少暴力枚举产生的无效数据库校验请求。
有人恶意猜卡号和密码时系统怎么处理?
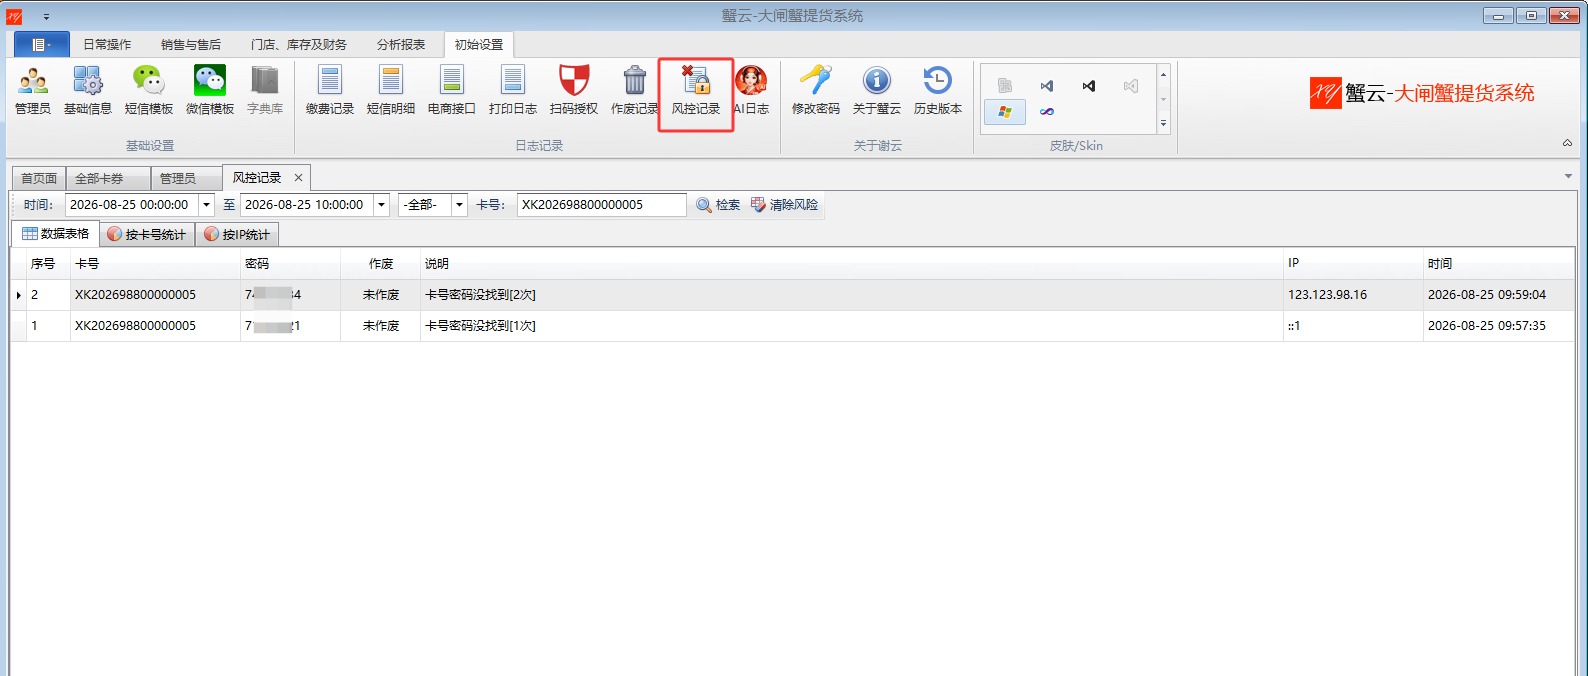
蟹云提货站点会对同一IP的卡券验证和提货次数进行限制, 同时监控同一卡号连续输入错误密码的情况。
- IP频率限制: 同一IP在一定时间内频繁验证卡券, 超过设定规则后会受到限制;
- 密码错误次数控制: 同一卡号连续多次输入错误密码时, 系统会触发异常处理;
- 异常锁卡: 达到风险规则后可以自动锁定对应卡券, 暂停继续尝试;
- 盗刷记录: 系统记录异常验证和疑似盗刷行为, 方便商家后续查询和处理。
这类机制主要用于降低批量枚举卡号、连续猜测密码和异常高频提货带来的盗刷风险。
为什么除了防外部攻击,还要限制内部管理员权限?
礼品卡数据安全不仅涉及外部用户攻击, 还涉及商家内部不同岗位对敏感数据的访问范围。
- 客服不一定需要查看完整卡密;
- 仓库人员不一定需要查看商品销售金额;
- 普通操作人员不一定需要作废或删除卡券;
- 经销商不应查看其他渠道的业务数据;
- 涉及重要卡券操作时,应能够根据账号权限控制操作范围。
因此,权限控制不仅是“能不能登录系统”, 还应继续细分到“能进入哪些模块、能做什么操作、能看哪些数据”。
消费者在线提货时的数据怎么保护?
消费者在线提货过程中会产生姓名、电话、收货地址、 卡券信息和提货订单等数据, 因此除了业务权限外,还需要服务器和网络层面的保护。
- SSL加密传输: 提货网站通过HTTPS等加密方式传输业务数据;
- 服务器防护: 使用云服务器、防火墙及安全巡检等措施处理网络风险;
- 数据隔离: 卡券、订单和客户资料按照系统数据结构进行业务隔离;
- 数据备份: 对业务数据进行备份,并配置相应灾备措施;
- 异常记录: 对部分异常访问和后台操作保留记录, 方便后续排查。
蟹云软件怎么理解“隐私合规”?
对礼品卡提货系统来说, 隐私保护不是只在页面上写一份隐私说明, 还需要把数据访问控制落实到实际系统功能中。
- 按岗位授权: 只给管理员开放工作所需的功能和数据;
- 敏感信息限制展示: 没有权限的账号不直接显示完整卡密、电话、地址等信息;
- 减少不必要的数据暴露: 仓库、客服、财务等岗位按照真实工作需要分配不同权限;
- 保留安全记录: 对重要操作和异常行为进行记录, 方便商家内部管理和问题追溯;
- 保护数据传输和存储: 通过SSL、服务器防护和备份等措施降低数据泄露及丢失风险。
哪些商家更需要关注这些安全设置?
- 发行大量蟹卡、礼品卡或充值卡的企业;
- 卡券具有较高兑换价值,需要降低盗刷风险的商家;
- 客服、仓库、财务等多个岗位共同使用系统的企业;
- 拥有经销商、门店或多个业务部门的商家;
- 保存较多消费者姓名、电话和收货地址的企业;
- 需要对接电商平台、ERP、WMS等外部系统的商家。
商家在数据安全方面要注意什么?
- 不要所有员工共用一个管理员账号: 应按人员分别建立账号并设置权限;
- 不要给所有人开放卡密: 只有实际工作需要的人员才应拥有卡密查看权限;
- 谨慎开放删除和作废权限: 对影响卡券状态的重要操作进行单独授权;
- 员工岗位变化后及时调整权限: 调岗、离职后应同步检查或关闭相应账号;
- 发现异常验证及时查询记录: 对高频错误密码、异常IP和锁卡情况及时进行核查。
总结
蟹云软件的数据安全并不是依赖单一措施, 而是从管理员权限、敏感数据展示、卡券验证、 异常访问控制、服务器安全和数据备份等多个环节进行管理。
在管理端, 商家可以分别设置功能权限和数据权限, 控制员工能使用什么功能、能进行什么卡券操作、 能看到哪些敏感数据。
在消费者提货端, 通过卡券前置安全校验、IP访问频控、密码错误次数限制、 自动锁卡和异常记录等机制, 降低暴力猜测卡号密码和盗刷风险。
对商家来说, 数据安全还需要结合内部员工账号管理、权限分配和隐私制度共同落实, 不能只依赖软件系统本身。